Linux nohup 命令:如何在后台运行进程
Linux 中的 nohup 命令会让进程不受挂断(SIGHUP)信号影响,因此在您关闭终端或断开 SSH 后,进程仍会继续运行。基本语法:nohup command &。默认情况下,输出会写入 nohup.out。
目录
- 什么是 nohup 命令?
- nohup 命令的语法与用法
- nohup 命令示例:实际应用场景
- 使用 nohup 命令在后台运行进程
- 了解 nohup.out:输出重定向
- nohup、tmux 与 screen:该用哪一个?
- nohup、tmux 与 screen 对比表
- 使用 nohup 进行 Linux 进程管理
- 常见问题与静默失败的排查
- nohup 命令常见问题
什么是 nohup 命令?
nohup(no hang up,不挂断)是一个 Linux/Unix 命令,用于运行不受 SIGHUP 信号影响的进程。这意味着在您关闭终端、注销或断开 SSH 后,进程仍会继续运行。
nohup 命令是 Linux 的核心工具之一,可在终端关闭或用户注销后让进程保持运行。它的名称意为“no hang up”(不挂断),指的是它能够忽略 SIGHUP(挂断信号),而该信号通常会在控制终端断开时终止进程。
如果不使用 nohup,关闭终端、注销或网络连接中断时,通常会向子进程发送 SIGHUP 信号,导致它们停止。使用 nohup 运行命令可以忽略 SIGHUP,从而避免这种情况,使进程独立继续运行,同时仍能响应 SIGTERM 和 SIGKILL 等其他信号。
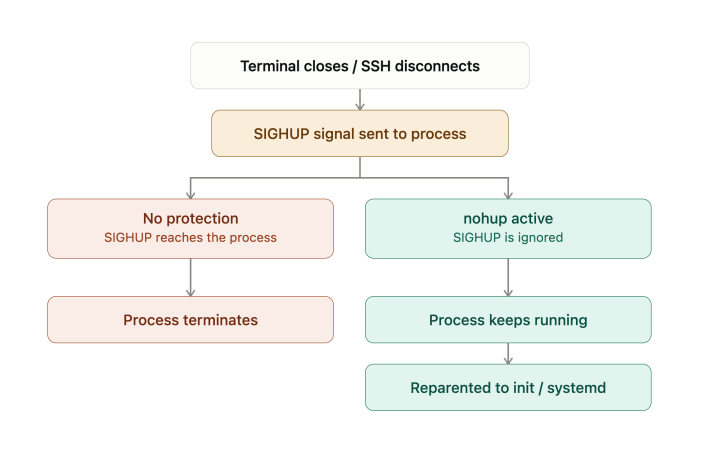
默认情况下,nohup 还会将标准输出和标准错误重定向到 nohup.out 文件(除非指定了其他目标),即使终端会话结束,日志也能得以保留。父 shell 退出后,该进程会被重新挂到系统的 init 进程或 systemd 之下,确保其在正常的系统监管下继续运行。
nohup 命令的语法与用法
nohup 命令的语法模式非常直观,在保持简洁的同时提供了保护进程所需的基本功能。其基本命令结构适用于各种使用场景,从简单的脚本执行到需要持续运行的复杂命令管道。
nohup 命令的标准语法如下:
nohup command [arguments] [options]检查版本有助于确保在不同 Linux 发行版之间的兼容性和功能可用性:
nohup --version该命令会显示已安装的 nohup 版本信息,这对于排查兼容性问题或了解不同环境中可用的功能非常重要。
命令组合模式展示了 nohup 命令如何与其他 Linux 工具配合,构建完整的进程管理方案。最常见的模式是将 nohup 与使用 & 运算符的后台执行结合起来:
nohup command [arguments] &输出重定向是 nohup 功能的关键部分,管理员可以借此控制进程输出的存储位置以及之后的查看方式。默认行为是将输出重定向到“nohup.out”,而显式重定向可以提供更多控制:
nohup command > custom_output.log 2>&1 &nohup 命令示例:实际应用场景
脚本执行场景展示了 nohup 命令如何保护自定义自动化脚本不受会话断开的影响。以一个需要数小时才能完成的数据处理脚本为例:
#!/bin/bash
echo "Starting data processing at $(date)"
for i in {1..1000}; do
echo "Processing batch $i of 1000"
sleep 10 # Simulate processing time
done
echo "Data processing completed at $(date)"
使用 nohup 命令启动受保护的进程,可确保即使管理员的 SSH 会话断开,该脚本也会继续执行:
nohup ./data_processing.shnohup 命令会自动创建“nohup.out”来捕获脚本输出,提供完整的执行日志,无论会话状态如何都可以访问。
后台执行模式将 nohup 保护与后台处理相结合,释放终端会话用于其他任务:
nohup ./data_processing.sh &这种方式会立即将控制权交还给终端,同时确保脚本在完全不受会话断开影响的情况下继续运行。
自定义输出管理让管理员可以按照特定的命名规范和存储位置来组织进程日志:
nohup ./data_processing.sh > /var/log/processing/batch_$(date +%Y%m%d).log 2>&1 &进程监控技巧可帮助您使用标准 Linux 工具跟踪受 nohup 保护的进程:
# Find running processes by name
pgrep -a data_processing
# Monitor process status
ps aux | grep data_processing
# View live output
tail -f /var/log/processing/batch_20240101.log
网络服务示例展示了 Linux 中的 nohup 命令如何保护长时间运行的网络操作:
nohup ping -c 86400 google.com > connectivity_test.log 2>&1 &该命令执行长时间的连通性测试,无论管理会话状态如何都会持续运行,提供全面的网络监控数据。
使用 nohup 命令在后台运行进程
使用 nohup 运行命令后,即使您关闭终端或注销系统,命令仍会继续执行。大多数情况下,nohup 会与 & 运算符结合使用,在后台启动进程并立即将控制权交还给 shell。
nohup python3 backup.py &shell 会打印进程 ID 并返回,而不会中断正在运行的任务。如果该进程仍与当前 shell 关联,您可以使用 ps、pgrep 或 jobs 等命令确认它仍处于活动状态。
如果之后需要停止该进程,请找到其 PID 并使用 kill 终止它。
kill <PID>即使在经济型 VPS 上,nohup 也提供了一种轻量的方式,让计划脚本和维护命令无需持久的终端会话即可持续运行。对于长时间运行的脚本、备份、软件构建和数据处理作业,这种方式可确保即使终端会话意外结束,任务也会继续执行。
了解 nohup.out:输出重定向
未指定输出目标时,nohup 会自动将标准输出(stdout)和标准错误(stderr)都重定向到名为 nohup.out 的文件。该文件会创建在当前工作目录中;如果当前位置不可写,则创建在用户的主目录中。
nohup ./script.sh &要在进程运行时监控输出,请使用:
tail -f nohup.out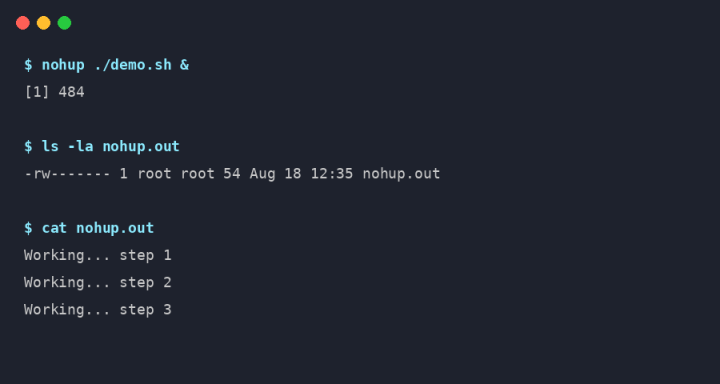
在生产环境中,通常最好将输出重定向到专用的日志文件,而不是依赖默认的 nohup.out。
nohup ./script.sh > script.log 2>&1 &这样可以让日志井然有序,简化故障排查,并避免多个后台进程写入同一个输出文件。这种方法在高负载 VPS 上尤其有用,因为维护任务、部署和数据处理作业通常需要长时间无人值守地运行。
nohup、tmux 与 screen:该用哪一个?
对比 screen 与 nohup,可以看出两者在思路和能力上的根本差异。nohup 命令专注于进程的持久运行,在单任务场景中开销最小、使用最简单。screen 提供完整的会话管理和窗口复用功能,但需要更多的系统资源和学习成本。
功能上的关键差异说明了何时应该选择哪种工具:
nohup command:最适合“启动后无需理会”的任务,资源开销最小,输出日志简单
Screen:适合交互式会话、多个并发任务以及需要重新连接会话的场景
Tmux:更擅长复杂的工作流管理、高级脚本和现代终端功能
性能影响对比显示,nohup 命令只修改信号处理和输出重定向,不会创建额外的会话管理基础设施,因此带来的系统开销极小。screen 和 tmux 会创建持久的会话框架,消耗更多内存和 CPU 资源,但提供的功能也多得多。
集成场景展示了这些工具如何有效配合使用。Linux 中的 nohup 命令可以保护 screen 或 tmux 会话中的进程,提供多层持久运行保护:
# Within a screen session
screen -S data_processing
nohup ./long_running_task.sh &
# Detach with Ctrl+A, D
nohup、tmux 与 screen 对比表
尽管 nohup、tmux 和 screen 都用于让长时间运行的任务保持存活,但它们解决的是不同的问题。
| 功能 | nohup | tmux | screen |
|---|---|---|---|
| 重新连接会话 | 不支持 | 支持 | 支持 |
| 多窗口 | 不支持 | 支持 | 支持 |
| 资源开销 | 极小 | 中等 | 中等 |
| 配置复杂度 | 无 | 中等 | 低 |
| 最适合 | 启动后无需理会的任务 | 复杂工作流 | 交互式会话 |
使用 nohup 进行 Linux 进程管理
高效的 Linux 进程管理通常要求任务在终端会话结束后仍能继续运行。对于脚本、备份、软件部署、数据处理以及其他无需进一步用户交互的长时间作业,nohup 命令是一种简单可靠的解决方案。通过阻止进程接收 SIGHUP 信号,nohup 可确保执行一直持续到任务完成或被手动停止。
在 SSH 会话可能意外断开的远程服务器上,nohup 尤其有用。无论您需要运行备份、更新应用程序还是执行维护脚本,都可以在您的 Linux VPS 上放心地使用 nohup,而不必担心连接关闭时进程被中断。
对于需要持久交互式终端会话的应用程序,tmux 或 screen 等工具更为合适。但如果目标只是启动一条命令并让它独立运行完毕,nohup 仍然是 Linux 上最轻量、最实用的选择之一。
常见问题与静默失败的排查
当当前目录缺少写权限时,输出文件的权限问题常常导致 nohup 命令失败。nohup 工具会首先尝试在当前目录中创建“nohup.out”,如果失败,则退而使用“$HOME/nohup.out”:
# Check current directory permissions
ls -ld .
# Verify home directory accessibility
ls -ld $HOME
# Use explicit output redirection to avoid permission issues
nohup ./script.sh > /tmp/script_output.log 2>&1 &
进程环境的差异可能导致应用程序在 nohup 下的行为与交互式执行时不同。nohup 命令继承的环境可能较为精简,可能缺少自定义 PATH 设置、环境变量或 shell 配置:
# Capture current environment for comparison
env > interactive_env.txt
# Launch with explicit environment
nohup env > nohup_env.txt &
# Compare environments
diff interactive_env.txt nohup_env.txt
检测静默失败需要采用系统化的方法,找出受 nohup 保护的进程意外终止的原因。这类情况下进程保护本身工作正常,但应用程序因内部错误而退出:
# Enable detailed error logging
nohup bash -x ./problematic_script.sh > debug_output.log 2>&1 &
# Monitor for immediate failures
sleep 5 && ps aux | grep problematic_script
资源耗尽的情况可能导致进程即使受到 nohup 保护也会终止。无论是否有信号保护,内存限制、磁盘空间限制和文件描述符限制都会影响进程的执行:
# Monitor resource usage
nohup bash -c "
./memory_intensive_task &
PID=\$!
while kill -0 \$PID 2>/dev/null; do
echo \"Memory: \$(ps -p \$PID -o rss --no-headers) KB\"
echo \"Files: \$(lsof -p \$PID | wc -l)\"
sleep 30
done
" > resource_monitor.log 2>&1 &